CertSec
Dein Browser merkt es, wenn sich ein Zertifikat ändert. Der Rest deiner Programme nicht. CertSec merkt es für sie.
Was es macht
Wenn eine Anwendung eine TLS-Verbindung aufbaut, prüft sie das Zertifikat gegen die Zertifikatsspeicher des Systems – und akzeptiert damit jedes Zertifikat, das irgendeine dort hinterlegte Stelle ausgestellt hat. Genau das macht Man-in-the-Middle über eine untergeschobene CA so unauffällig.
CertSec merkt sich stattdessen, welches Zertifikat eine Gegenstelle beim ersten Mal hatte, und schlägt an, wenn es ein anderes wird. Das Verfahren heißt Trust On First Use: keine Konfiguration im Voraus, aber eine Meldung bei jeder Abweichung.
Ändert sich etwas, erscheint ein Dialog mit dem alten und dem neuen Zertifikat und der Frage, ob das in Ordnung ist. Zertifikate laufen ab und werden erneuert – die Entscheidung bleibt bei dir, nicht bei einem Automatismus.
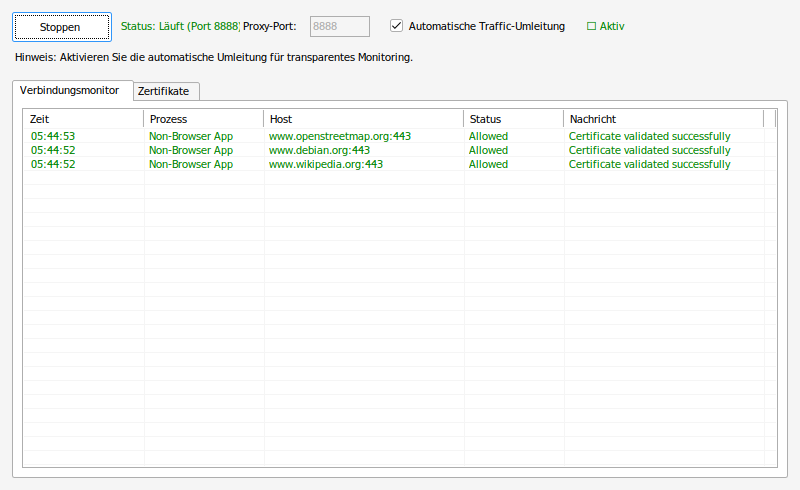
Der Verbindungsmonitor mit drei gerade beobachteten Verbindungen: je Zeile der Host, der Status Allowed und die Meldung, dass das Zertifikat geprüft wurde. Oben läuft der Proxy auf Port 8888, daneben der Reiter für die Zertifikate.
Was du davon hast
- Pinning für Programme, die selbst keins mitbringen.
- Trust On First Use: keine Liste, die vorher gepflegt werden muss.
- Dialog mit altem und neuem Zertifikat im Vergleich.
- Bemerkt eine untergeschobene CA, die dem System vertraut wird.
- Läuft lokal; die Zertifikatshistorie verlässt den Rechner nicht.
- Klein und ohne Abhängigkeiten außerhalb des .NET Framework.
Wofür man es benutzt
Firmenrechner mit eigener CA
Wenn ohnehin eine Unternehmens-CA installiert ist, fällt ein weiteres Zertifikat sonst nicht auf.
Fremde Netze
Hotel, Konferenz, Café: gerade dort lohnt sich der Blick auf Zertifikatswechsel.
Programme ohne eigene Prüfung
Alte Fachanwendungen, Updater, Clients – alles, was still über TLS spricht.
Voraussetzungen
- PlattformWindows
- Laufzeit.NET Framework 4.7.2
- KategorieSicherheit